
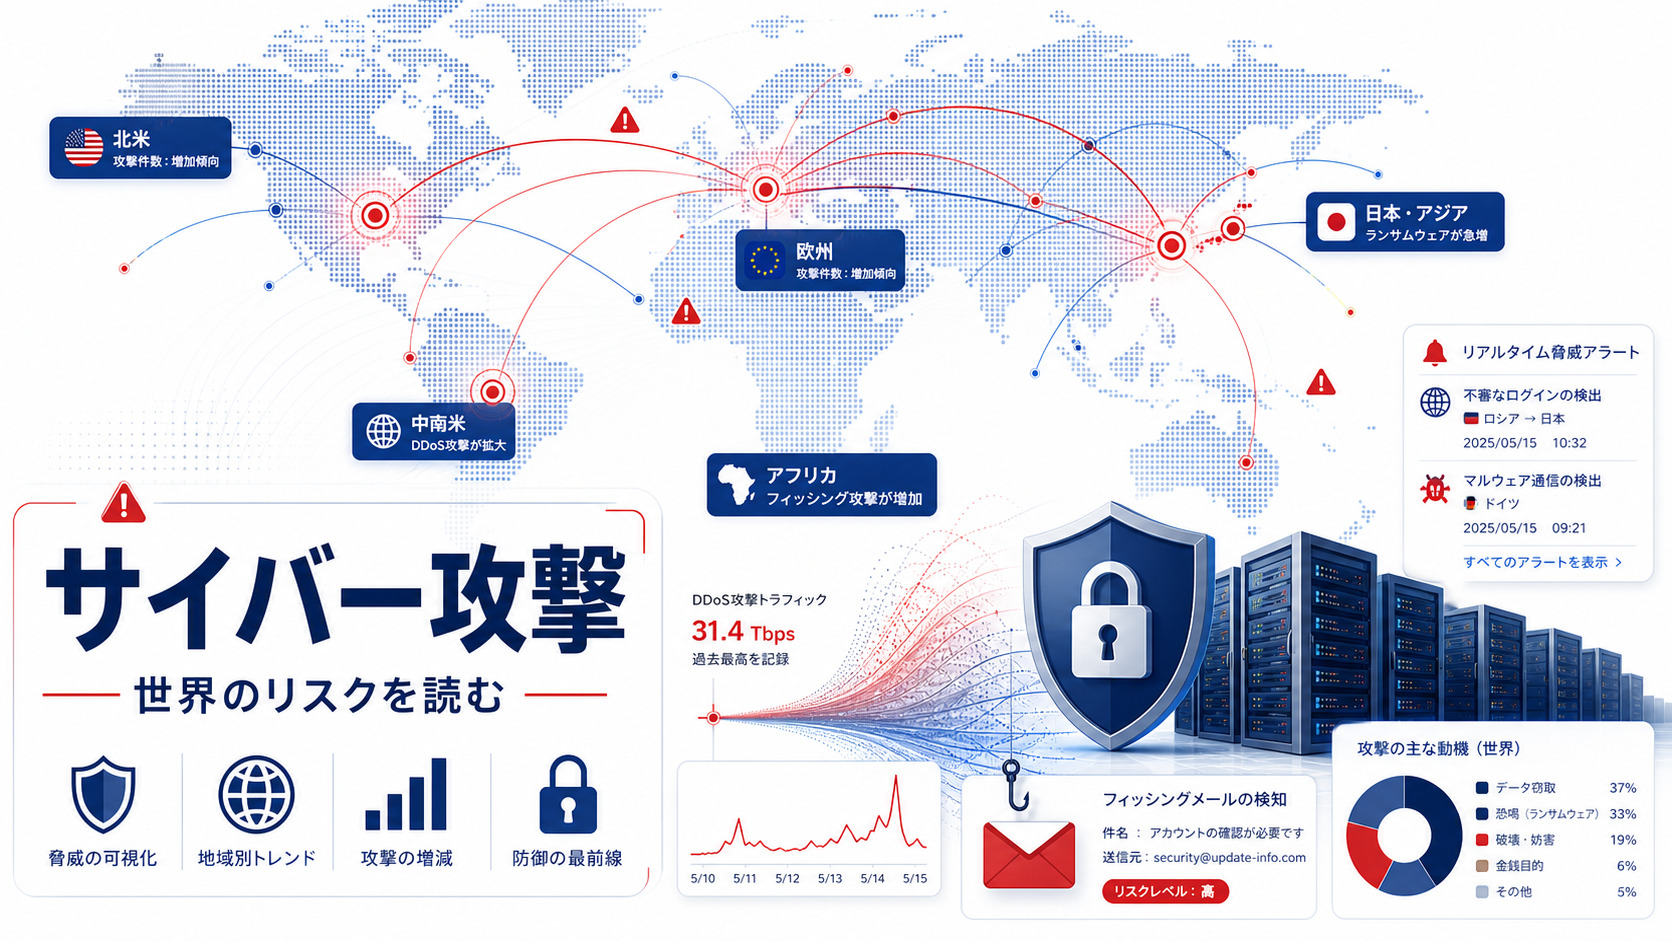
サイバー攻撃はどの国で多いのか。ニュースでは毎日のように被害が報じられるが、実態はかなり見えにくい。
しかも、単に件数が多い国と、本当に危険な攻撃を受けている国は必ずしも同じではない。重要なのは、攻撃の量だけでなく、どんな手口が伸びているのか を見ることだ。
まず前提を整理する
サイバー攻撃は一種類ではない。サイトを落とす DDoS もあれば、ID を奪うフィッシングもあるし、社内へ侵入してデータを抜く攻撃もある。全部を同じ箱に入れてしまうと、何が増えているのか見えなくなる。
DDoS は「止める」攻撃、フィッシングや侵入は「入る」攻撃、データ窃取やランサムは「奪う」攻撃と分けて考えると理解しやすい。
今回はまず量の変化を Cloudflare の DDoS データで見て、その後で Microsoft の侵入・窃取系データを重ねる。これで、ネット社会のリスクがどこで膨らんでいるかがかなり見えやすくなる。
つまり「何件あったか」だけでなく、「止める攻撃が増えているのか」「入る攻撃が深くなっているのか」を分けて見る必要がある。ここを混ぜると、被害の重さを読み違えやすい。
DDoS は2025年に一段跳ね上がった
Cloudflare の 2025 Q4 DDoS threat report によると、2025年の DDoS 攻撃は前年比で 121% 増 え、総数は 4710万件 に達した。1時間あたり平均 5376件 を自動で緩和していた計算になる。
しかも規模も巨大化している。2025年には 31.4Tbps の記録的攻撃が確認され、四半期末には毎秒2億リクエスト級の HTTP DDoS も観測された。攻撃は単に増えたのではなく、太く速くなっている。
DDoS は侵入しなくても相手を止められるため、政治的威圧、競争妨害、脆弱なインフラへの圧力として使いやすい。社会のデジタル依存が高まるほど、止めるだけでも被害額は大きくなりやすい。
一方で侵入型攻撃は「金になる場所」に集中している
一方、Microsoft の脅威レポートを見ると、侵入・窃取系の攻撃はより直接的に金になる場所へ集まりやすい。認証情報の窃取、クラウド設定ミスの悪用、ランサムウェア、業務停止を伴う侵入は、単なる騒音ではなく収益化前提の攻撃だ。
特に狙われやすいのは、金融、医療、政府、教育、大企業のサプライチェーンだ。ここはデータ価値が高く、止めたときの交渉力も大きい。つまり侵入型攻撃は、金になる場所 に集中しやすい。
同じ「サイバー攻撃が増えた」でも、DDoS の増加と侵入型攻撃の増加では意味が違う。前者は広く止める圧力、後者は深く入り込んで奪う圧力だ。
この構図は通信インフラの格差とも無関係ではない。接続が広がるほど、守るべき入口と運用面の弱点も増えていく。
なぜここまで増えるのか
理由は単純で、攻撃コストが下がり、防御コストが上がっているからだ。攻撃者は既製ツールやリーク済み認証情報、ボットネット、生成AIまで使って効率を上げられる。一方、防御側は24時間止めずに守り続けなければならない。
さらに、クラウド化とリモート化で、企業の境界は以前より曖昧になった。社内ネットワークだけ守ればよかった時代より、守るべき面積がはるかに広い。
ここにはリモートワークの定着に伴う働き方の変化も重なる。便利さと引き換えに、認証、端末管理、外部接続の運用負荷が増えやすい。
考察:危ないのは「攻撃件数」より止まりやすい社会のほうだ
サイバーリスクを考えるとき、つい「どの国で件数が多いか」に目が行く。だが本当に重要なのは、攻撃件数より 止まりやすい社会になっているか どうかだ。
行政、決済、物流、教育、医療までネット接続が前提になるほど、攻撃1件あたりの社会コストは膨らむ。つまり件数の増加以上に、依存の深さが危険度を押し上げる。
その意味で、サイバー攻撃の増加は「IT部門の課題」ではなく、社会基盤の冗長性の課題に近い。復旧が遅い国や、入口が集中している組織ほど被害が重くなりやすい。
未来予測
今後もしばらくは、DDoS の大型化と、侵入型攻撃の自動化が同時に進む可能性が高い。生成AIが攻撃文章の量産や偵察の効率化に使われるほど、初期侵入の敷居はさらに下がる。
一方で防御側も、認証強化、ゼロトラスト、異常検知、自動遮断の重要性が上がる。今後の差は「攻撃をゼロにできるか」ではなく、やられても止まりにくい設計 を作れるかでつきやすい。
つまり未来の競争は、技術力そのものより運用の粘り強さに寄っていく。攻撃が増える社会では、最強の防御より、早く検知して小さく閉じる能力のほうが現実的に効く。
特に国家や大企業ほど、1回の停止で失うものが大きい。だから今後は「何回攻撃されたか」より、「止まったあと何時間で戻せるか」のほうが、社会の強さを測る指標になりやすい。
まとめ
- 2025年の DDoS は前年比 121% 増で、件数も規模も一段大きくなった
- 侵入型攻撃は、金融・医療・政府など金とデータの集まる場所へ集中しやすい
- 今後の差は、攻撃件数より、社会や組織が止まりにくい設計を作れるかで決まりやすい
サイバー攻撃の増加は、単に悪い人が増えたという話ではない。ネット社会そのものが、止められたときの痛みを大きくしている。だから件数の多さより、止まったときにどこまで耐えられるかを見るほうが本質に近い。
データソース:Cloudflare DDoS Threat Report 2025 Q4、Microsoft Digital Defense Report 2025